شناخت آسیبپذیری بحرانی پیاچپی؛ از اختلال در سایتهای دولتی جهان تا راهکارهای ضروری ایمنسازی سرورها
شناخت آسیبپذیری بحرانی پیاچپی؛ از اختلال در سایتهای دولتی جهان تا راهکارهای ضروری ایمنسازی سرورها
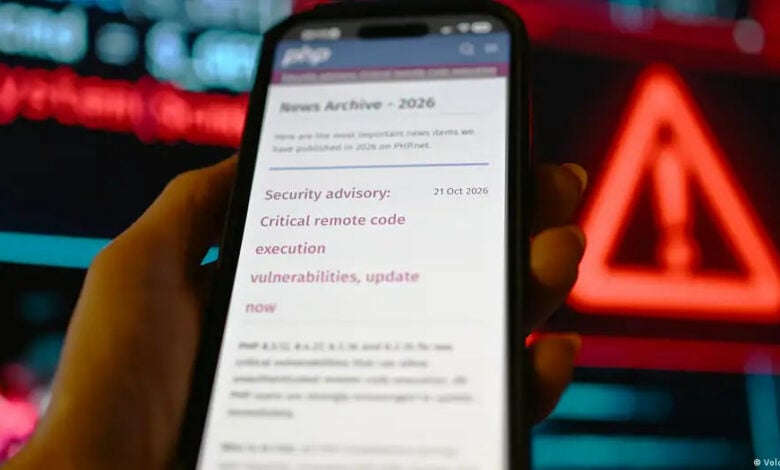
هشدار امنیتی اخیر در سیستم برنامهنویسی پیاچپی (PHP)، موجی از نگرانی را در میان مدیران زیرساختهای دیجیتال و سازمانهای دولتی جهان ایجاد کرده است.
پیاچپی به عنوان زبان پایه بخش عمدهای از وبسایتها، از جمله سامانه مدیریت محتوای وردپرس با پوشش حدود ۵۰۰ میلیون سایت و برنامههایی نظیر جوملا و مودل، نقشی حیاتی در پایداری اینترنت ایفا میکند.
بر اساس گزارش خبرگزاری دویچه وله، آسیبپذیری جدید که توسط اداره فدرال امنیت فناوری اطلاعات آلمان (BSI) در سطح هشدار «نارنجی» طبقهبندی شد، ناشی از امکان «اجرای کد از راه دور» (Remote Code Execution) است.
این باگ به هکرها اجازه میدهد بدون نیاز به احراز هویت یا ثبتنام، کنترل کامل سرورها را به دست بگیرند، اطلاعات حساس را سرقت کنند و سیستمها را متوقف سازند. در پی این رویداد، نهادهایی همچون پارلمان هلند و پلیس پاریس برای پیشگیری از نفوذ، خدمات آنلاین خود را موقتاً از دسترس خارج کردند.
تحلیلگران امنیتی هشدار میدهند که انتشار پچهای بهروزرسانی برای مهاجمان نیز فرصتی فراهم میسازد تا با بررسی اصلاحیهها، نقاط ضعف سایتهایی را که هنوز بهروز نشدهاند شناسایی و مورد حمله قرار دهند.
از این رو، تنها راهکار فوری برای مدیریت این خطر، نصب سریع آخرین بهروزرسانیهای ارائهشده یا از دسترس خارج کردن موقت سرورهای آسیبپذیر است.
گرچه این نقص امنیتی متوجه دستگاههای کاربران نهایی نیست، اما نشت احتمالی دادهها یا قطع خدمات آنلاین میتواند بهطور غیرمستقیم بر عموم کاربران تأثیر بگذارد.
اکنون تیمهای هاستینگ و توسعهدهندگان سراسر جهان در تلاش شبانهروزی برای رفع کامل این بحران هستند.